 Bakı 21° C
MKA: Lokal LLM modellərinin seçimində bütün risklərin kompleks qiymətləndirilməsi vacibdir
- 20 oktyabr, 2026
- 13:21
Yeniliklərdən dərhal xəbərdar olun!
Lokal böyük dil modellərinin (LLM) tətbiqi məlumatların ölkə hüdudlarından kənara çıxması ilə bağlı riskləri azaltmağa imkan versə də, bu texnologiyaların istifadəsi məlumat bazalarının etibarlılığı, kibertəhlükəsizlik və mümkün hücumların qarşısının alınması ilə bağlı əlavə riskləri də gündəmə gətirir.
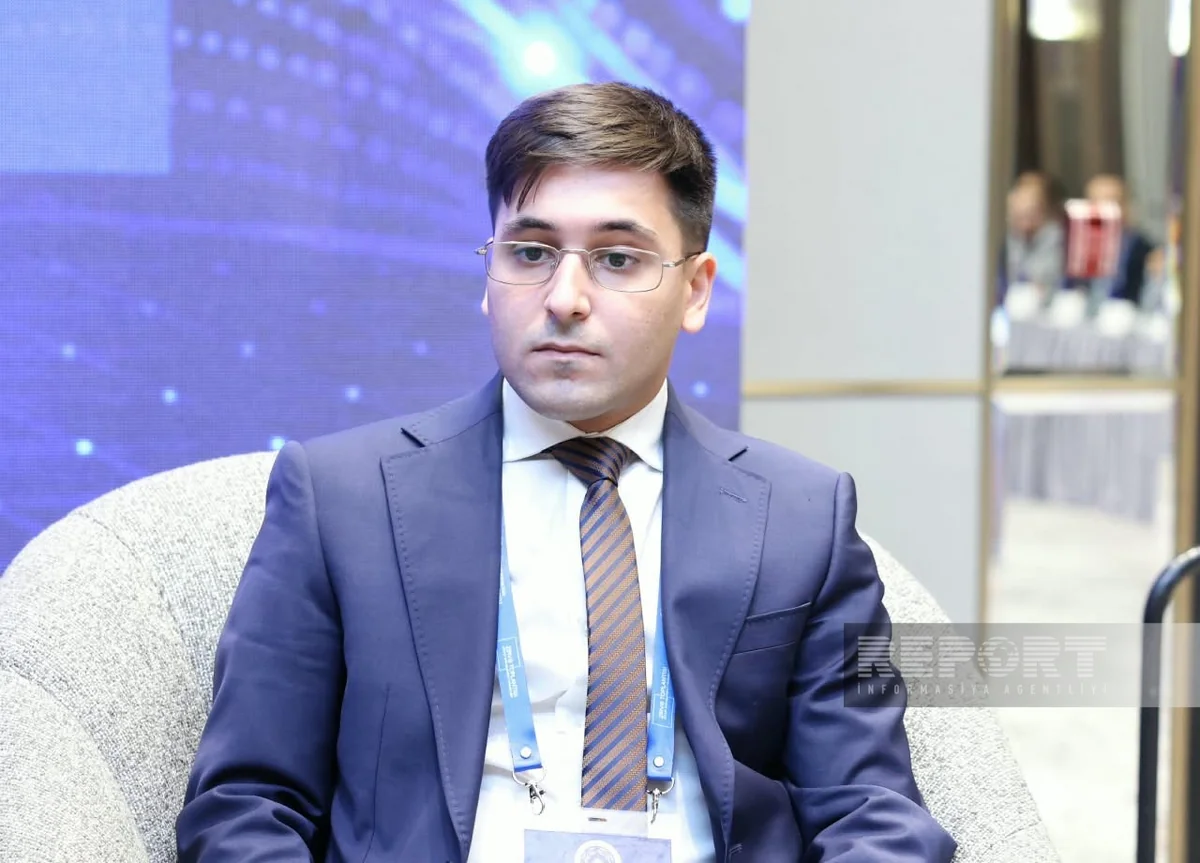
"Report" xəbər verir ki, bunu Rəqəmsal İnkişaf və Nəqliyyat Nazirliyi yanında Milli Kibertəhlükəsizlik Agentliyinin (MKA) nümayəndəsi Ayxan Hüseynli Xüsusi Rabitə və İnformasiya Təhlükəsizliyi Dövlət Xidməti və Estoniyanın Elektron İdarəetmə Akademiyasının (eGA) birgə təşkilatçılığı ilə, "Şərq Tərəfdaşlığı ölkələrində kiberdayanıqlılığın gücləndirilməsi" layihəsi çərçivəsində Bakıda keçirilən Dövlət Qurumlarının İT rəhbərlərinin VIII Zirvə Toplantısında bildirib.
Onun sözlərinə görə, lokal LLM modellərindən istifadə məlumatların ölkə hüdudlarından kənara çıxmamasını təmin etmək baxımından üstünlük yaradır. Bununla belə, bu modellərin qurulduğu məlumat bazalarının (datasetlərin) etibarlılığı və onların əsasında yaradılan sistemlərin təhlükəsizliyi ayrıca qiymətləndirilməlidir.
"Amma digər risklər də mövcuddur. Məsələn, həmin o LLM modellərinin qurulduğu datasetlərin nə qədər etibarlı olması məsələsi artıq bir növ bizim öz üzərimizə götürdüyümüz riskə çevrilir. Daha sonra, əgər sistem qururuqsa, normal informasiya sistemlərində olduğu kimi burada da digər risklər ortaya çıxır. Buna əlavə olaraq hücum vektorları da qeyd edilə bilər. O hücum vektorlarının qarşısının alınması artıq birbaşa bizim öhdəliyimizdir. Hücum vektorlarının istismarı nəticəsində hücum edən tərəf uğur əldə etsə, bu artıq bizim problemimiz, bizim həll edilməli olan insidentimiz və məsələmizdir. Məsələn, prompt inyeksiyalar və sairəni bura aid etmək olar", - o qeyd edib.
A. Hüseynli vurğulayıb ki, lokal LLM modellərinin tətbiqinə yalnız məlumatların məxfiliyinin qorunması prizmasından yanaşmaq düzgün deyil. Belə sistemlərdə kibertəhlükəsizlik təhdidləri, o cümlədən prompt inyeksiyası kimi hücum üsulları da nəzərə alınmalı, onların qarşısının alınması üçün müvafiq tədbirlər görülməlidir.
O əlavə edib ki, bu texnologiyaların tətbiqi zamanı məlumatların ölkə hüdudlarından kənara çıxmamasının təmin edilməsi ilə digər təhlükəsizlik risklərinin idarə olunması arasında balans yaradılmalıdır. Başqa sözlə, lokal modellərin seçimi ilə bağlı qərarlar bütün risklər kompleks şəkildə qiymətləndirildikdən sonra verilməlidir.
\
Müəllif